Content Security Policy im Onlineshop: Schutz ohne Checkout-Probleme einführen
Ein Onlineshop soll fremden Code möglichst wenig ausführen, muss aber gleichzeitig Zahlungen, Suchfunktionen, Kundenkonten und Erweiterungen zuverlässig bedienen. Genau hier wird eine Content Security Policy (CSP) interessant. Sie definiert für den Browser, woher bestimmte Inhalte und Skripte...

Ein Onlineshop soll fremden Code möglichst wenig ausführen, muss aber gleichzeitig Zahlungen, Suchfunktionen, Kundenkonten und Erweiterungen zuverlässig bedienen. Genau hier wird eine Content Security Policy (CSP) interessant. Sie definiert für den Browser, woher bestimmte Inhalte und Skripte stammen dürfen. Eine überstürzt aktivierte Regel kann jedoch ausgerechnet den Checkout oder einen benötigten Zahlungsdialog lahmlegen.
Dieser Praxisleitfaden richtet sich an Betreiber von Webasyst-/Shop-Script-Shops und anderen Erweiterungsplattformen. Er beschreibt, wie man eine CSP einführt, ohne die wichtigsten Verkaufsprozesse aus den Augen zu verlieren. Es gibt bewusst keine universelle Konfigurationszeile: Themes, Plugins und externe Dienstleister unterscheiden sich von Shop zu Shop.
Was eine CSP leistet und was nicht
Eine CSP besteht aus Anweisungen, die üblicherweise als HTTP-Header übertragen werden. Der Browser wertet sie aus und kann beispielsweise die Ausführung nicht erlaubter Skripte oder das Laden unerwünschter Ressourcen verhindern. Eine sorgfältig erstellte Policy mit Nonces oder Hashes kann bestimmte Cross-Site-Scripting-Angriffe erschweren. Wie web.dev zur strikten CSP erläutert, ergänzt diese Technik die eigentliche Anwendungssicherheit; sie ersetzt weder korrekte Eingabeprüfung noch die Bereinigung unsicherer Inhalte.
Eine CSP repariert keine fehlerhafte Zahlungslogik, entdeckt keine falschen Lagerbestände und schützt nicht automatisch vor betrügerischen Bestellungen. Auch ein absichtlich erlaubtes, aber kompromittiertes Skript kann Probleme verursachen. Der Betrieb braucht weiterhin Sicherheitsupdates, begrenzte Zugriffsrechte, Backups, Monitoring und Tests.
Zuerst einen Überblick über alle Abhängigkeiten gewinnen
Beginnen Sie mit einer Testumgebung, die die reale Installation möglichst genau widerspiegelt: Shop-Script-Version, Theme, aktive Plugins, Zahlungsarten und zusätzliche Skripte. Öffnen Sie die Startseite, eine Kategorie, die Produktsuche, einzelne Artikel, den Warenkorb, die Kasse und die Kundenverwaltung. Manche Drittanbieter laden ihre Dateien erst beim Wechsel zur Zahlungsmethode; ein einfacher Aufruf der Homepage zeigt sie nicht.
Erstellen Sie eine Liste mit Anbieter, Dateiquelle oder Domain, Zweck, betroffenen Seiten, technischen Abhängigkeiten und fachlicher Verantwortung. Notieren Sie außerdem, welche Skripte erst nach einer Einwilligung laufen sollen. Ein nicht zugeordnetes Element sollte untersucht werden, statt automatisch auf die Erlaubnisliste zu wandern.
Ein Beispiel: Ein externer Kartenanbieter zeigt ein eingebettetes Formular, während ein Adressdienst während der Eingabe Vorschläge liefert. Eine Analyseplattform verarbeitet dagegen Marketingdaten. Alle drei benötigen möglicherweise Netzwerkzugriffe, gehören aber nicht zur gleichen Risikokategorie. Eine gute CSP unterscheidet notwendige Zahlungsvorgänge von optionalen Komponenten.
Die wichtigsten Direktiven aus Sicht eines Onlineshops
script-src betrifft JavaScript, connect-src etwa Fetch-Aufrufe und andere unterstützte Netzwerkverbindungen. frame-src regelt eingebettete Frames, die bei Zahlungsdiensten relevant sein können. img-src betrifft Bilder, style-src die Gestaltung einschließlich bestimmter Inline-Styles. form-action kann das Absendeziel von Formularen begrenzen. Mit base-uri und object-src lassen sich weitere unerwünschte Möglichkeiten einschränken.
Eine häufige Verwechslung: frame-src kontrolliert die vom Shop eingebundenen Frames, während frame-ancestors festlegt, wer Shop-Seiten einbetten darf. Die MDN-Dokumentation zu CSP beschreibt diese Unterschiede und die technische Umsetzung.
Eine lange Liste von Domains ist nicht automatisch sicher. Breite Wildcards oder ein leichtfertiges 'unsafe-inline' können den Schutz abschwächen. Die OWASP CSP Cheat Sheet erläutert, warum eine Nonce- oder Hash-Strategie oftmals besser geeignet ist. Dafür müssen vorhandene Templates und Erweiterungen unter Umständen angepasst werden.
Im Report-Only-Modus beobachten
Der sichere Einstieg ist häufig der HTTP-Header Content-Security-Policy-Report-Only. Ein Browser kann damit potenzielle Verstöße melden, ohne den betroffenen Inhalt durch diese neue Testregel zu blockieren. Genau dafür ist der Modus gedacht, wie die MDN-Referenz zu Report-Only erklärt.
Prüfen Sie in den Entwicklertools, welche Quellen auffallen. Bei zentraler Sammlung müssen Zugriff auf die Reports und Datenminimierung geplant werden. Meldungen können auch durch Browser-Erweiterungen entstehen. Eine Warnung ist daher zunächst ein Untersuchungsauftrag und nicht automatisch ein Grund, eine komplette Domain freizugeben.
Besonders kritisch sind Meldungen beim eingebetteten Bezahlformular oder beim Rücksprung vom Zahlungsanbieter. Diese Funktionen brauchen eine gezielte Prüfung anhand der tatsächlichen Integrationsdokumentation. Anders verhält es sich bei einem Werbeskript, das trotz fehlender Zustimmung startet: Hier sollte zunächst die Consent-Logik geprüft werden.
Den kompletten Verkaufspfad testen
Eine erfolgreiche Seitenanzeige reicht als Abnahme nicht aus. Beginnen Sie mit Produktsuche, Filtern und Variantenwahl. Legen Sie Artikel in den Warenkorb, ändern Sie die Menge, geben Sie eine Lieferadresse ein und wechseln Sie die Versandoption. Testen Sie anschließend die Zahlungsautorisierung, den Rücksprung zum Shop und die Bestellbestätigung. Vergleichen Sie den Status beim Zahlungsdienst mit dem Auftrag in der Shopverwaltung.
Verwenden Sie nach Möglichkeit die Sandbox des Zahlungsdienstes oder kontrollierte Testtransaktionen. Testen Sie auch fehlgeschlagene Zahlungen, Neukundenregistrierung, Passwortzurücksetzung, Kontaktformulare und Geräte mit schmalem Bildschirm. Durchlaufen Sie unterschiedliche Consent-Zustände. Ein Tracking-Tag darf nicht zum Maßstab werden, an dem die Funktionsfähigkeit der Kasse allein beurteilt wird.
Für jede Prüfung gehören Erwartung, tatsächliches Ergebnis, Beleg und verantwortliche Person in eine gemeinsame Tabelle. Ordnen Sie Fehlern eine Priorität zu. Ein nicht erreichbares Zahlungselement oder eine fehlende Bestellung nach erfolgreicher Zahlung ist ein Freigabehindernis; eine optionale Analyseabweichung ist anders zu behandeln.
Nonces, Hashes und die Pflege nach Updates
Ein Nonce ist ein zufälliger Wert pro HTTP-Antwort, der gezielt vertrauenswürdigen Skripten zugeordnet wird. Ein Hash erlaubt festgelegte unveränderte Skriptinhalte. Welcher Weg geeignet ist, hängt von Template-Technik, Cache und Dynamik des Shops ab. Das pauschale Verteilen eines Nonce auf beliebige Skripte verhindert keine ungewollte Autorisierung.
Gerade in Shop-Script können Theme-Dateien, Plugins, externe Widgets und individuelle Anpassungen zusammenwirken. Deshalb muss feststehen, wer Header und Templates pflegt, wer neue Domains freigibt und wann eine Erweiterung erneut geprüft wird. Auch Cache-Schichten brauchen Aufmerksamkeit, damit dynamische Werte nicht falsch wiederverwendet werden.
Nach einer Plugin-Aktualisierung sollte ein kurzer Regressionstest stattfinden. Entfernte Dienste gehören aus der Freigabeliste gestrichen. Neue Integrationen dürfen nicht nur deshalb großzügige Ausnahmen erhalten, weil es schneller geht. Sonst wird die ursprünglich sinnvolle Sicherheitsmaßnahme schrittweise entwertet.
Einführung mit Rückfallplan statt Überraschung am Checkout
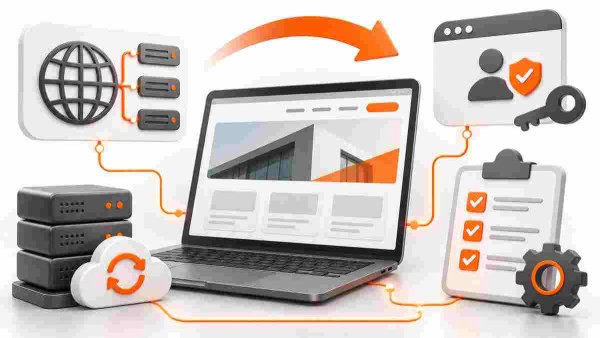
Aktivieren Sie die erzwingende Content-Security-Policy erst nach Auswertung der Warnungen und nach bestandenen Testfällen. Dokumentieren Sie die zuletzt funktionierende Konfiguration und bestimmen Sie, wer bei einem Problem zurückrollen darf. Beobachten Sie nach dem Release nicht nur Verstöße, sondern auch technische Fehler, Zahlungen und Bestellungen.
Wenn das Zahlungssystem nicht mehr funktioniert, muss die Wiederherstellung eines geprüften Zustands Priorität haben. Anschließend lässt sich in Ruhe analysieren, welche Direktive oder Erweiterung verantwortlich war. Ein Security-Header mit sichtbaren oder stillen Checkout-Fehlern ist keine gelungene Einführung.
Welches Ergebnis sollte ein Dienstleister liefern?
Erwarten Sie eine dokumentierte Liste externer Abhängigkeiten, eine begründete Policy, Report-Only-Ergebnisse, einen Testplan für Bestellungen und Zahlungen sowie Zuständigkeiten für spätere Änderungen. Lassen Sie sich erklären, welche Risiken eine CSP reduziert und welche außerhalb ihres Wirkungsbereichs liegen. Pauschale Versprechen absoluter Sicherheit sind kein Qualitätskriterium.
Für Unternehmen mit vielen Plugins, verschiedenen Bezahlmethoden oder regelmäßig wechselnden Integrationen lohnt sich eine strukturierte Bestandsaufnahme besonders. Bei einfacheren Websites ist die Umsetzung oft überschaubarer. Entscheidend ist nicht die Länge der Konfiguration, sondern ob sie fachlich verstanden und zuverlässig betrieben werden kann.
Fazit
Eine gute Content Security Policy entsteht aus Kenntnis der tatsächlichen Shop-Funktionen. Abhängigkeiten erfassen, im Beobachtungsmodus prüfen, komplette Kaufprozesse testen, schrittweise aktivieren und dauerhaft pflegen: So wird Sicherheit verbessert, ohne Kunden beim Bezahlen im Stich zu lassen.
Wenn Sie Ihren Shop technisch weiterentwickeln und benutzerrelevante Abläufe zugleich kontrollieren möchten, erfahren Sie mehr über unsere eCommerce-Entwicklung. Für eine erste technische Einschätzung können Sie uns Ihre wichtigsten Plugins und Zahlungswege über die Kontaktseite mitteilen.